

[소셜밸류=한시은 기자] 이커머스 플랫폼 컬리에서 외부 공격으로 큐레이터의 개인정보와 일반 고객의 회원번호가 유출됐다. 컬리는 큐레이터에게 유출 범위에 따라 5만~15만원 상당을 보상하고, 이번 사고로 손해가 발생하면 피해액 전액을 보상하겠다고 밝혔다.
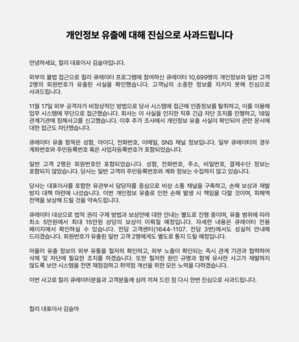
컬리는 20일 김슬아 대표이사 명의의 사과문을 내고 “외부의 불법 접근으로 컬리 큐레이터 프로그램에 참여하신 큐레이터 1만699명의 개인정보와 일반 고객 2명의 회원번호가 유출된 사실을 확인했습니다”라며 “고객님의 소중한 정보를 지키지 못해 진심으로 사과드립니다”라고 밝혔다.
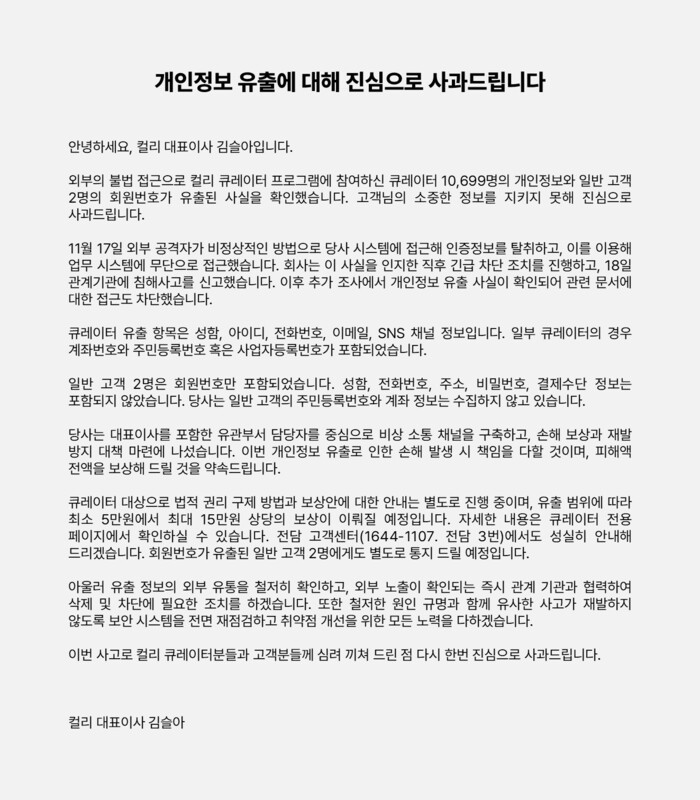 |
| ▲ 컬리 사과문 전문./사진=컬리 제공 |
컬리에 따르면 외부 공격자는 지난 17일 컬리 시스템에 접근해 인증정보를 탈취한 뒤 이를 이용해 업무 시스템에 무단으로 접속했다. 컬리는 사고를 인지한 직후 긴급 차단 조치를 하고 18일 관계기관에 신고했다. 이후 추가 조사에서 개인정보 유출 사실을 확인하고 관련 문서에 대한 접근도 차단했다.
유출된 큐레이터 정보는 이름, 아이디, 전화번호, 이메일, SNS 채널 정보다. 일부 큐레이터는 계좌번호와 주민등록번호 또는 사업자등록번호도 유출됐다. 일반 고객 2명은 회원번호만 유출됐다
컬리는 김 대표와 관련 부서 담당자가 참여하는 비상 소통 채널을 마련해 보상과 재발 방지 대책을 논의하고 있다는 설명이다. 큐레이터에게는 권리 구제 절차와 보상안을 별도로 안내하고 있다. 자세한 내용은 큐레이터 전용 페이지와 전담 고객센터에서 확인할 수 있다.
컬리는 유출 정보가 외부에 유통됐는지 확인하고, 외부 노출이 확인되면 관계기관과 협력해 삭제·차단 조치에 나설 방침이다. 사고 원인을 조사하고 보안 시스템을 전면 재점검해 취약점을 개선하기로 했다.
[ⓒ 사회가치 공유 언론-소셜밸류. 무단전재-재배포 금지]